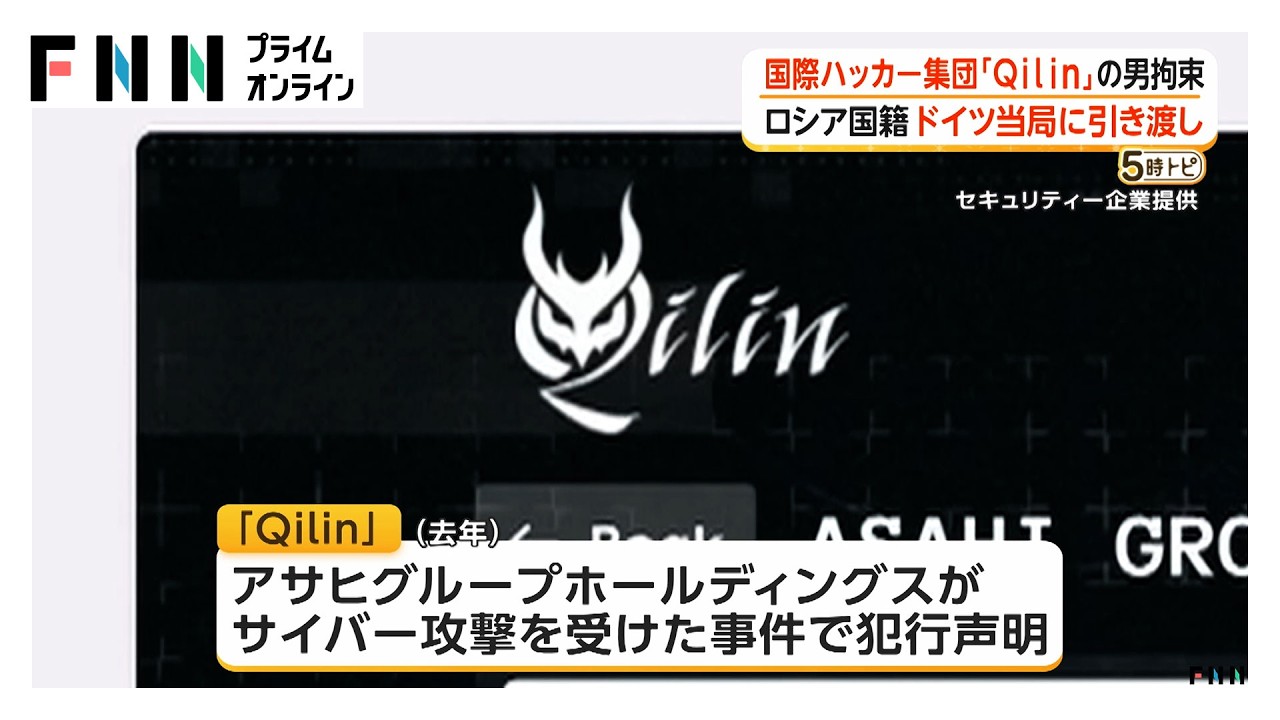
Nordrhein-westfälischen Ermittlern ist nach eigenen Angaben ein historischer Schlag gegen die international operierende, russischsprachige Hackergruppe Qilin gelungen. In enger Zusammenarbeit mit den Behörden in Japan wurde ein 28-jähriger russischer Staatsbürger, den Innenminister Herbert Reul (CDU) als einen der „führenden Köpfe“ der Gruppierung bezeichnete, in Osaka beziehungsweise Tokio festgenommen und inzwischen nach Deutschland überstellt. Der Mann, der unter dem Pseudonym „Snake“ aufgetreten sein soll, sitzt nun in einer deutschen Justizvollzugsanstalt.
Der Zugriff ist Ergebnis monatelanger Ermittlungen im Rahmen der internationalen „Operation Albus“. Spezialisten des Landeskriminalamts Nordrhein-Westfalen und der Zentral- und Ansprechstelle Cybercrime (ZAC) in Köln hatten die Gruppe seit Mitte 2024 infiltriert und deren Aktivitäten beobachtet. Nach Aussage von Justizminister Benjamin Limbach (Grüne) verfolgten die Ermittler „unzählige digitale Spuren“, bis sie einen realen Namen hinter einem Hacker-Alias identifizieren konnten. Japan lieferte den Festgenommenen aus, obwohl zwischen Tokio und Berlin kein Auslieferungsabkommen besteht.
Qilin zählt nach Einschätzung der nordrhein-westfälischen Behörden zu den aktivsten Ransomware-Netzwerken weltweit. Seit 2024 soll die Gruppe fast 4.000 Unternehmen angegriffen und mit Erpressersoftware unter Druck gesetzt haben, darunter rund 150 Firmen in Deutschland, davon 30 in NRW. Die geforderten Lösegelder beliefen sich laut Reul insgesamt auf knapp drei Milliarden US-Dollar, mehr als 140 Millionen Dollar sollen tatsächlich geflossen sein. Nach Informationen der „Frankfurter Allgemeinen Zeitung“ wird der Festgenommene unter anderem mit einem Angriff auf ein deutsches Logistikunternehmen in Verbindung gebracht und als Entwickler innerhalb der Gruppierung eingeordnet.
Während die Behörden in Düsseldorf den Zugriff als wichtigen Erfolg im Kampf gegen international organisierte Cyberkriminalität werten, reagiert Qilin mit verbaler Gegenoffensive – und neuen Drohungen. In einer schriftlichen Stellungnahme gegenüber dem japanischen Sender JNN wollte die Gruppe weder bestätigen noch dementieren, dass der in Osaka festgenommene Russe zu ihrem inneren Kreis gehört. Gleichzeitig erklärte Qilin, man kooperiere mit mehr als 300 anonymen Personen weltweit und habe noch nie seine Aktivitäten wegen Drucks von Ermittlern eingestellt.
Besonders deutlich richtet die Gruppierung ihre Botschaft an Japan. Qilin war bereits mit einem Cyberangriff auf Asahi Breweries im Jahr 2025 in Verbindung gebracht worden und soll wiederholt japanische Unternehmen attackiert haben. Nun warnte sie, Attacken auf japanische Firmen und Behörden könnten sich nach der Festnahme und Auslieferung in Osaka verstärken. Zugleich übte die Gruppe scharfe Kritik an den staatlichen Stellen und warf ihnen vor, das Leben eines Menschen zu zerstören, dessen Schuld nicht bewiesen sei. Nach der Festnahme eines mutmaßlichen Kernmitglieds deutet sich damit an, dass der digitale Konflikt zwischen Strafverfolgern und der Ransomware-Gruppe in eine neue Phase eintritt.

Ein nächtlicher Brand unter einer Kabelbrücke im Berliner Stadtteil Marzahn hat zentrale Leitungen des städtischen Stromnetzes beschädigt und Ermittlungen wegen Brandstiftung ausgelöst. Nach Angaben der Polizei brannten in den frühen Morgenstunden unter einer Brücke an der Boxberger Straße Altreifen und Gerümpel. Ob das Feuer gezielt gelegt wurde, ist Gegenstand laufender Ermittlungen. Einsatzkräfte der Polizei sicherten am Brandort Spuren, um Hinweise auf die Ursache und mögliche Täter zu gewinnen.
Die Feuerwehr war gegen 4.00 Uhr alarmiert worden und ging zunächst von einem kleineren Einsatz aus. Erst vor Ort zeigte sich, dass die Flammen auf unter der Brücke verlegte Stromleitungen übergegriffen hatten. Ein großflächiger Stromausfall blieb nach Angaben eines Feuerwehrsprechers zwar aus, die Leitungen wurden jedoch so stark in Mitleidenschaft gezogen, dass Teile der lokalen Versorgung umgestellt werden mussten.
Nach Angaben von Henrik Beuster, Sprecher von Stromnetz Berlin, mussten 19 gewerbliche Kunden vorübergehend vom regulären Netz getrennt werden. Seit etwa 9.00 Uhr würden sie über ein Notstromaggregat versorgt, sagte Beuster. Betroffen seien zwei 110.000-Volt-Hochspannungskabel sowie mehrere Mittelspannungsleitungen mit 10.000 Volt. Reparaturarbeiten an den beschädigten Trassen seien im Gange, konkrete Angaben zur Dauer der Instandsetzung lagen zunächst nicht vor.
Die Gewerkschaft der Polizei (GdP) hält einen bloßen Zufall für unwahrscheinlich und spricht von einem möglichen gezielten Angriff auf die Infrastruktur. Die Ermittlungen zur schweren Brandstiftung liefen zwar ergebnisoffen in alle Richtungen, betonte die GdP zugleich. In der Vergangenheit war es in Berlin wiederholt zu Angriffen auf Stromtrassen gekommen, die teils umfangreiche Stromausfälle nach sich zogen und nach damaligen Erkenntnissen linksextremistischen Tätergruppen zugerechnet wurden. Die aktuellen Ermittlungen konzentrieren sich nun darauf, ob und wie der jüngste Brand in Marzahn in ein solches Muster einzuordnen ist.